Κυβερνοασφάλεια: Αυξάνουν τις επενδύσεις οι ελληνικές επιχειρήσεις -1 στις 3 έχει δεχθεί επίθεση
Διευρύνεται το χάσμα ανάμεσα στις επενδύσεις κυβερνοασφάλειας και στην οργανωμένη διαχείριση των νέων ψηφιακών κινδύνων στις ελληνικές επιχειρήσεις. Παρ’ ότι περισσότεροι από τους μισούς οργανισμούς αυξάνουν τις σχετικές δαπάνες, η υιοθέτηση της Τεχνητής Νοημοσύνης δεν συνοδεύεται με την ίδια ταχύτητα από πολιτικές ασφάλειας και μηχανισμούς ελέγχου, δημιουργώντας νέες προκλήσεις για την προστασία των εταιρικών δεδομένων και των πληροφοριακών υποδομών.
Το 56% αύξησε τον προϋπολογισμό κυβερνοασφάλειας, ενώ μόλις το 18% διαθέτει ολοκληρωμένο πλαίσιο διακυβέρνησης της ΑΙ
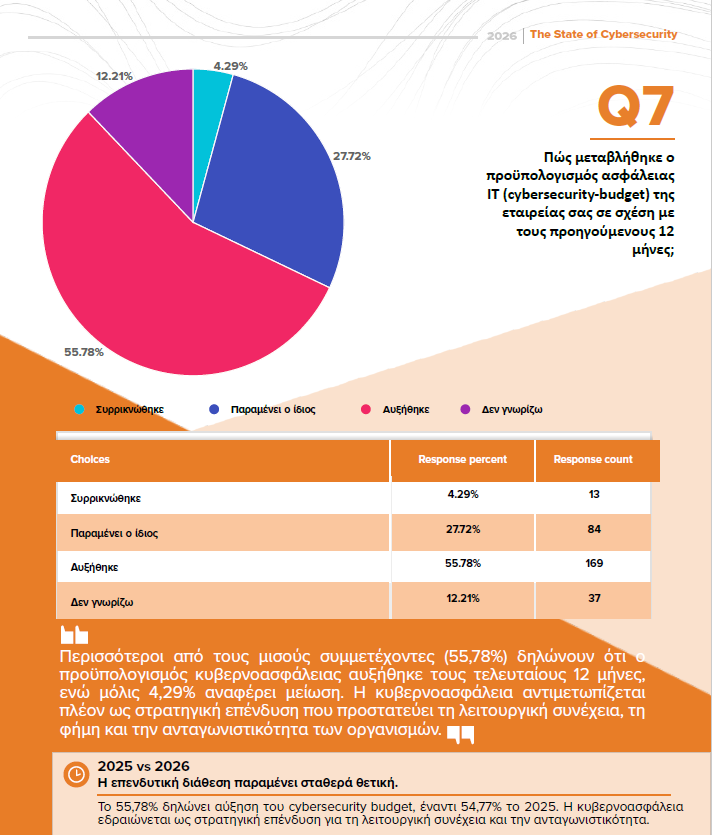
Σύμφωνα με την έρευνα The State of Cybersecurity 2026 της Pylones, το 56% των συμμετεχόντων δηλώνει ότι ο προϋπολογισμός κυβερνοασφάλειας της επιχείρησής του αυξήθηκε τους τελευταίους 12 μήνες. Αντίθετα, το 28% αναφέρει ότι παρέμεινε αμετάβλητος και μόλις το 4,3% ότι μειώθηκε. Η αυξημένη επενδυτική δραστηριότητα αντανακλά τη σταδιακή αναγνώριση της κυβερνοασφάλειας ως στρατηγικής επιχειρηματικής προτεραιότητας, πέρα από την παραδοσιακή αντιμετώπισή της ως τεχνικής λειτουργίας των τμημάτων πληροφορικής.
Ιδιαίτερα σημαντικά είναι τα ευρήματα για τη χρήση της Τεχνητής Νοημοσύνης. Το 39% των οργανισμών χρησιμοποιεί ήδη εφαρμογές AI σε περιορισμένο βαθμό, ενώ το 30% έχει ενσωματώσει σχετικές λύσεις σε βασικές επιχειρησιακές λειτουργίες. Ωστόσο, η τεχνολογική υιοθέτηση δεν συμβαδίζει με την ανάπτυξη κατάλληλων πολιτικών διακυβέρνησης. Μόλις το 18% διαθέτει πλήρως καθορισμένο και εφαρμοζόμενο πλαίσιο AI governance, ενώ το 27,06% βρίσκεται ακόμη στο αρχικό στάδιο ανάπτυξής του.
Το πρόβλημα εντείνεται από τη χρήση εργαλείων παραγωγικής Τεχνητής Νοημοσύνης χωρίς επίσημη εταιρική πολιτική. Συνολικά, το 63% αναφέρει ότι εργαζόμενοι χρησιμοποιούν τέτοια εργαλεία είτε σε μεγάλο βαθμό είτε περιστασιακά χωρίς θεσμοθετημένους κανόνες. Η πρακτική αυτή, γνωστή ως shadow AI, δημιουργεί κινδύνους ανεξέλεγκτης διακίνησης εταιρικών πληροφοριών και περιορισμένης εποπτείας των δεδομένων που εισάγονται σε εξωτερικές πλατφόρμες.
1 στους 3 έχει αντιμετωπίσει περιστατικό ασφάλειας
Η αυξανόμενη έκθεση των επιχειρήσεων σε ψηφιακές απειλές αποτυπώνεται και στα πραγματικά περιστατικά. Το 22% των οργανισμών αναφέρει ότι αντιμετώπισε περιστατικό κυβερνοασφάλειας χωρίς σημαντικές συνέπειες, ενώ το 11% καταγράφει περιστατικό με συνέπειες. Συνολικά, το 33% δηλώνει ότι έχει αντιμετωπίσει κάποιο περιστατικό ασφάλειας, έναντι 21% στην προηγούμενη έρευνα.
Στις απειλές που συνδέονται με την Τεχνητή Νοημοσύνη, το 56% αναγνωρίζει ως σημαντικότερο κίνδυνο τις επιθέσεις phishing και κοινωνικής μηχανικής που αξιοποιούν AI, ενώ το 35% επισημαίνει το κακόβουλο λογισμικό και το ransomware που ενισχύονται με αντίστοιχες τεχνολογίες.
Έλλειψη εξειδικευμένων στελεχών
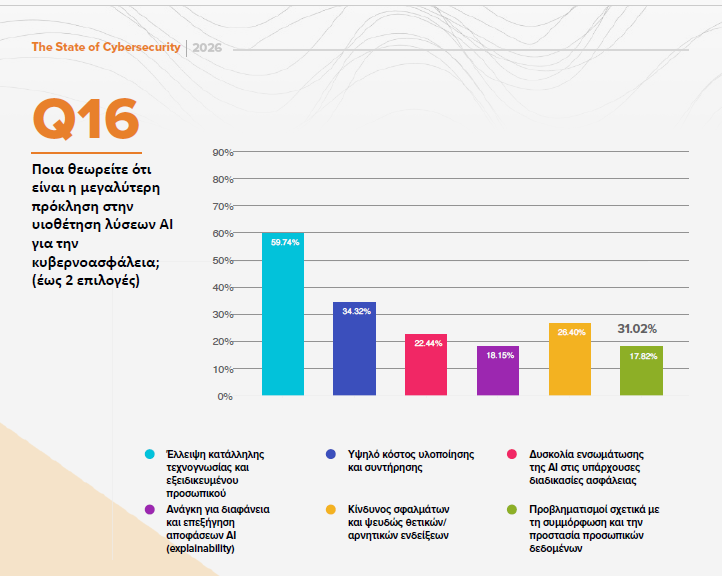
Η έλλειψη κατάλληλου ανθρώπινου δυναμικού αναδεικνύεται σε βασικό εμπόδιο για την αποτελεσματική αξιοποίηση της AI στην κυβερνοασφάλεια. Το 60% των συμμετεχόντων θεωρεί σημαντικότερη πρόκληση την ανεπάρκεια εξειδικευμένου προσωπικού, ενώ το 34% αναφέρει το υψηλό κόστος υλοποίησης και συντήρησης.
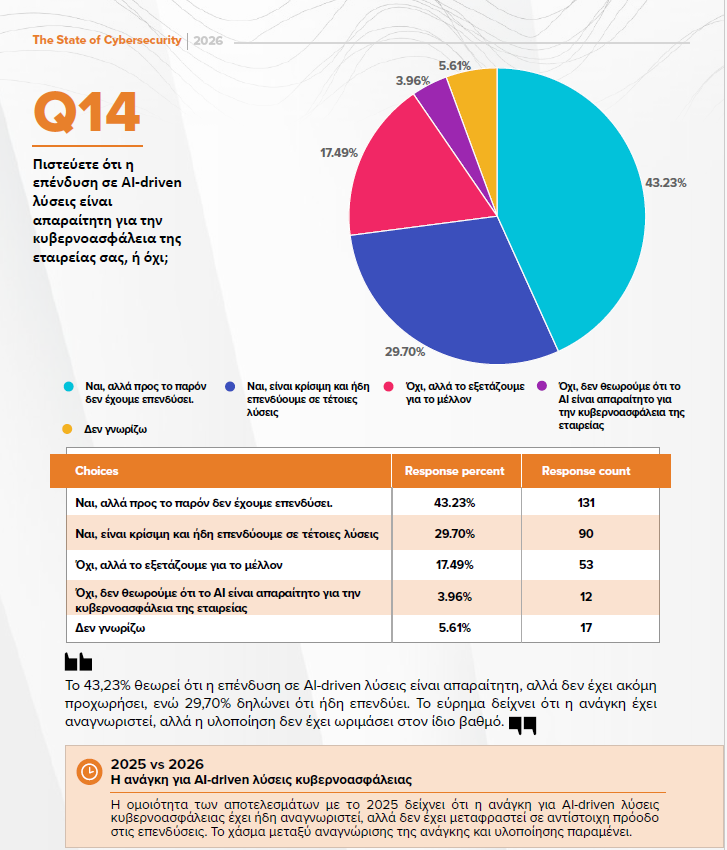
Παράλληλα, το 43% αναγνωρίζει τη σημασία επενδύσεων σε λύσεις κυβερνοασφάλειας που αξιοποιούν AI, χωρίς ωστόσο να έχει ακόμη προχωρήσει σε αντίστοιχες κινήσεις.
Πού κατευθύνονται οι επενδύσεις
Στις τεχνολογίες προστασίας, που έχουν ήδη υιοθετηθεί κυριαρχούν τα συστήματα Firewall και Network Protection, με 74%, η προστασία τερματικών συσκευών (Endpoint Security), με 72,3%, και η ασφάλεια ηλεκτρονικού ταχυδρομείου, με 67%. Ως επόμενες επενδυτικές προτεραιότητες αναδεικνύονται τα Κέντρα Επιχειρήσεων Ασφάλειας (SOC), με 18%, οι λύσεις αποτροπής απώλειας δεδομένων (DLP), με 18%, και η ασφάλεια υποδομών cloud, με 16,5%.
Τα ευρήματα της έρευνας αναδεικνύουν ότι η ενίσχυση της κυβερνοασφάλειας δεν εξαρτάται αποκλειστικά από την αύξηση των τεχνολογικών επενδύσεων. Απαιτεί παράλληλα ανάπτυξη εξειδικευμένων δεξιοτήτων, αποτελεσματική διακυβέρνηση της Τεχνητής Νοημοσύνης και ενσωμάτωση της ψηφιακής ανθεκτικότητας στον επιχειρησιακό σχεδιασμό.